
润建股份打造“润建·智御”全生命周期安全体系,重画AI时代安全边界
-
55分钟前
来源:极客公园
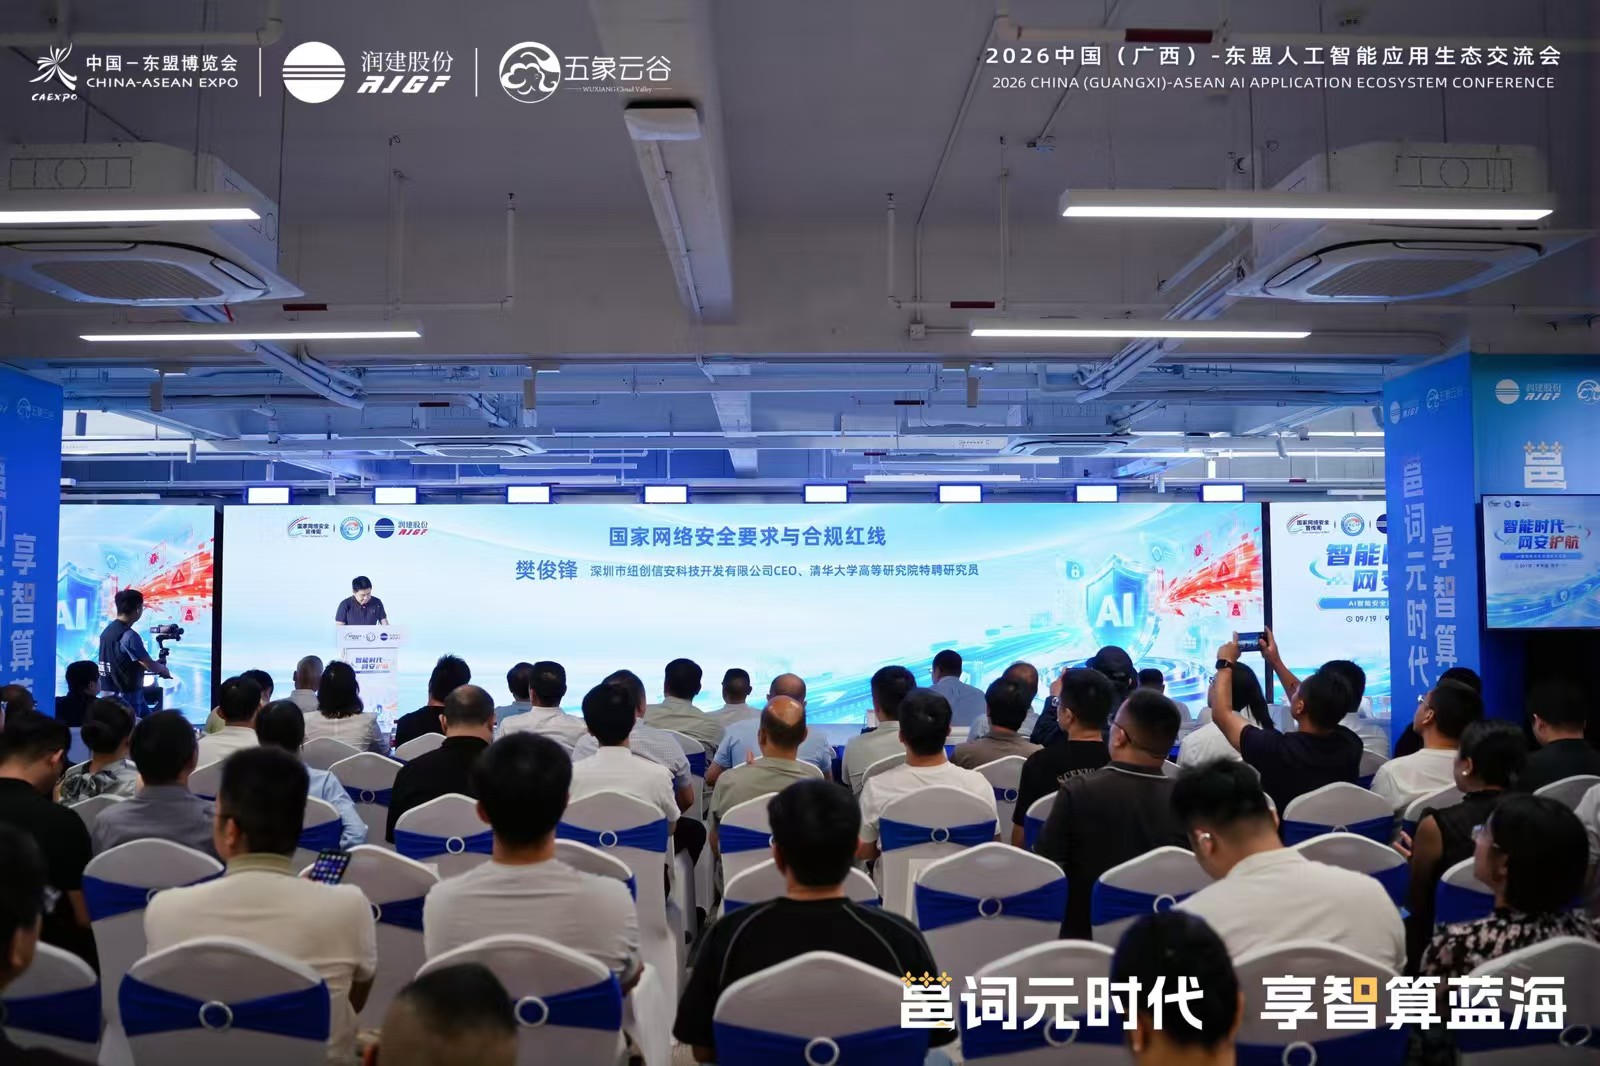
9月19日下午,南宁五象云谷AI智算产业园,一场名为「AI智能安全实战演练交流会」的活动正在进行。议程从《智能时代的安全蓝图:AI安全治理的顶层设计与实施路径》排到《国家网络安全要求与合规红线》,再到护网实战复盘、AI攻防双线实战演示,最后以「AI时代网络安全何去何从」的圆桌探讨收尾。
三个半小时里,来自政企机构和安全行业的与会代表聚在一起,讨论同一个问题。
这类活动不算少见,但今年的话题重心明显在移动。讨论的焦点不再只是「怎么防黑客」,而是一个更深层的问题:当AI大规模进入企业核心业务,当中国AI能力开始走向海外,原有的安全边界在哪里,又该怎么重画?
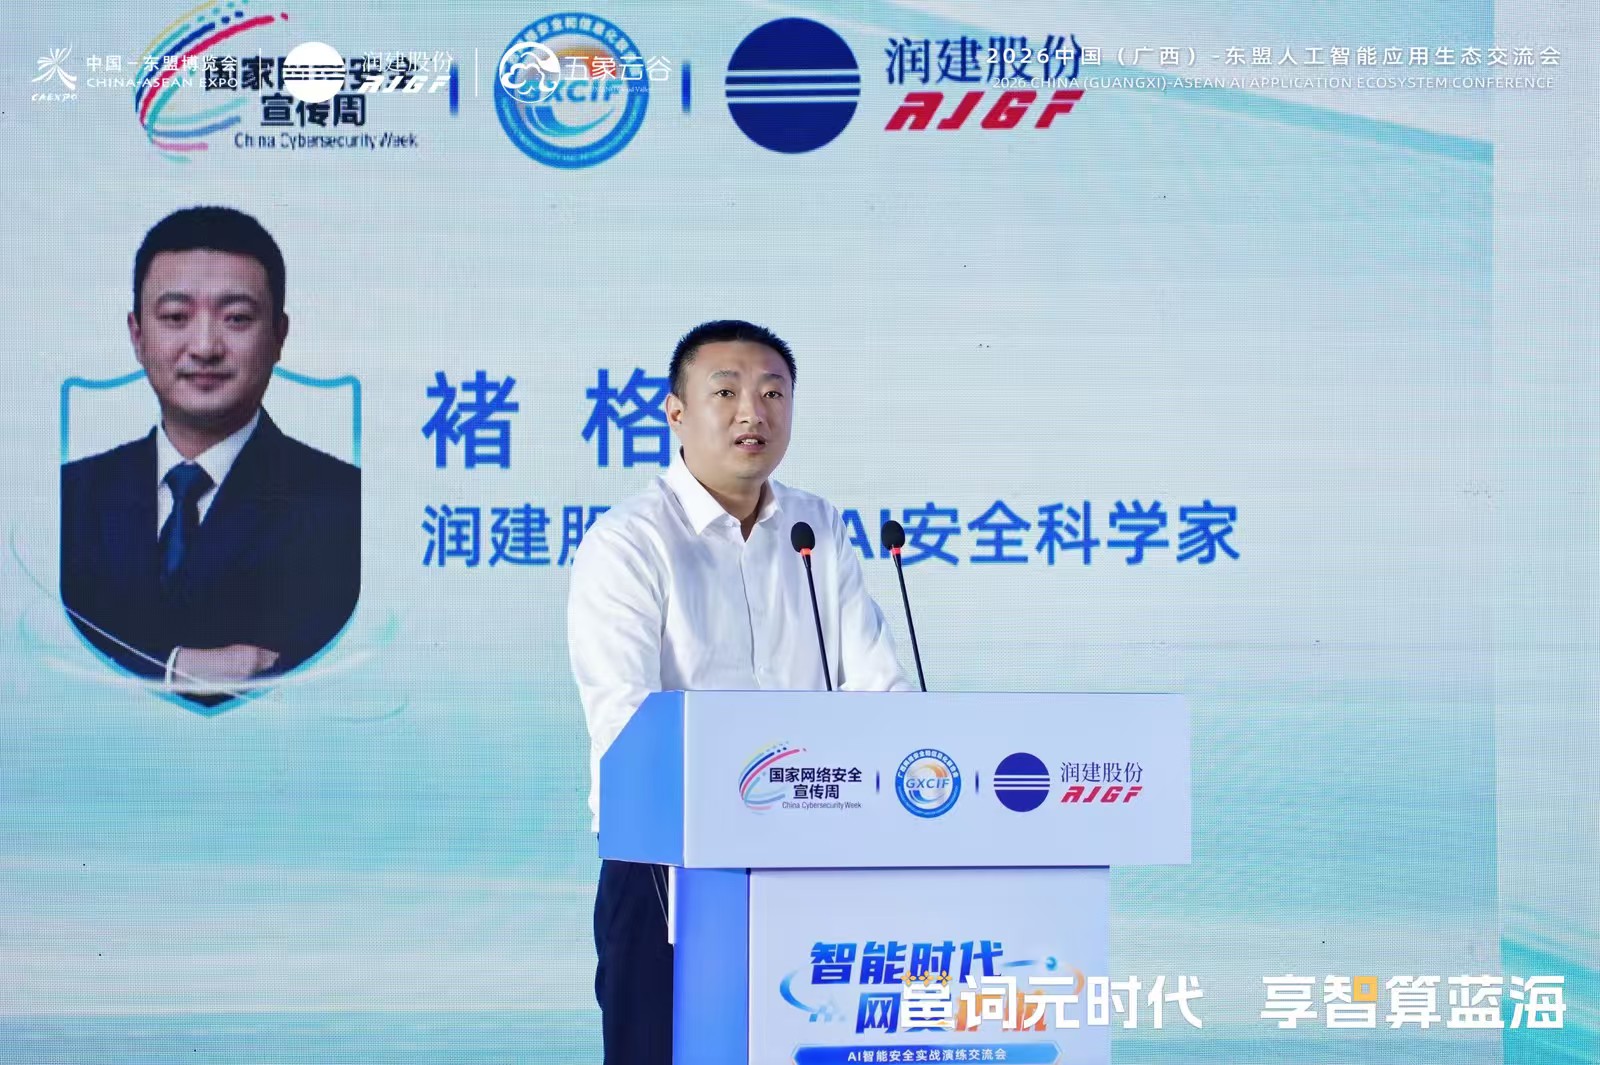
有一句话,在这次活动上被频繁引用。润建股份首席AI安全科学家褚格博士这样定义这个转变:「过去我们防的是『系统被黑』,现在还要防『AI被骗、被滥用、被套话』。」
这句话不复杂,但它划出了一条清晰的分界线。
中国AI能力走向海外,已经是一件正在发生的事。越南、马来西亚、印尼,东盟市场成为中国AI企业最密集的出海目的地之一。模型能力不是门槛,部署方案有模板,商务团队也都派出去了。但在很多出海项目里,有一道账还没算清楚。
不是技术账,而是安全账。
旧安全体系,防不了新攻击
在大模型规模化落地之前,企业网络安全的逻辑相对清晰。攻击者盯着系统漏洞,防守方打补丁、做隔离、部署防火墙。人在中间扮演判断者,专家写规则、分析日志、组织演练,这套体系运行了二十多年。
但AI大规模介入之后,这个逻辑开始失效。原因不复杂:攻击面变了,攻击方式变了,攻击速度也变了。
今天的企业在用AI处理客服对话、合同审查、内部审批,甚至数据分析。智能体在公司系统里来来去去,调用数据库、操作文件、与外部API交互。这些场景里,攻击者的目标不再只是「进到系统里」,而是「让AI做它不该做的事」。
提示词注入、模型越狱、智能体权限滥用,这些词在两年前还是学术论文里的实验结论,今天已经是真实发生的企业安全事件。在交流会护网实战复盘环节,类似的案例被反复拆解:从护网「出局」到「满分」之间,真正拉开差距的,往往不是工具的代际差异,而是对AI新攻击面的认知盲区。
这就是为什么在2026年WAIC期间,润建股份发布「润建·智御」智能安全产品体系时,褚格博士会直接说出「AI带来的安全问题,最终要用AI来解」。不是营销口号,而是一个正在被现实倒逼出来的判断。
出海,让这道账更难算
交流会当天,专家分享的《国家网络安全要求与合规红线》一节,让不少在场的出海企业代表若有所思。合规红线本就因地而异,出海之后这道题更难答。
首先是Token调用的安全漏洞。
中国AI能力出海,相当大的一部分形态是通过调用国内大模型提供服务。用户在海外输入信息,数据传到模型,结果再传回来。这一来一回,中间每个节点都是潜在的风险点。Token的生产、调用、传输、存储,任何一个环节的纰漏都可能造成数据泄露。在纯国内部署时还可以用物理隔离兜底,一旦出海就需要更精密的技术方案。
还有合规红线不统一的结构性难题。
中国出海企业同时要满足目标国本地法规、国内《数据安全法》和《个人信息保护法》三套体系的要求。这三套规则有时方向一致,有时存在真实张力,实践层面至今没有通用的标准答案可以照搬。
对于润建股份这样在东盟已经布局超过10年、落地100个以上本地项目的企业而言,这些不是假设场景,而是日常遭遇的真实障碍。安全,在出海语境下,早就不只是技术问题,它是企业能否在当地真正落地、赢得客户信任的前置条件。
锁不够,还要保安和监控
润建股份对这个问题的回答,最终落成了四款产品,但背后的逻辑是一套体系,而不是四个独立工具。
褚格博士用一个比方说清楚了它的设计思路:「AI安全不是一把锁就能解决的问题,而是『锁+保安+监控』一整套,钥匙在客户手里,我们负责让这扇门真的守得住。」
攻的方向,「蜂巢」承担主力。这是一款基于多智能体蜂群协同架构的AI渗透测试系统。多个渗透智能体在同一任务下并行作业,分别扮演侦察、主攻、验证、支援的角色,通过统一作战图实时协同,攻击路径接力推进,情报战果即时共享。与传统红队「单线摸索」的方式不同,它能在复杂环境里高效收敛、全程记录。
在交流会当天的AI攻防双线实战演示环节,蜂巢系统的完整攻击链能力得到了现场呈现,从侦察识别到权限获取,全程自主、零人工介入。该产品在腾讯安全云鼎实验室 TSecBench 智能攻防评测取得 98.44 分,位列榜单第一,在生产级靶场环境独立完成完整渗透链路,成绩来自真实对抗环境,而非简化演示场景。
针对大模型自身的安全风险,润建股份还推出「模盾」和「模鉴」。模盾守在模型的入口和出口,通过提示词增强和双向检测拦截异常输入输出,敏感数据不出护栏;模鉴面向上线前后的持续评测,自动生成攻击样本,帮助企业持续发现和修复模型的安全盲区。四款产品合在一起,形成了一条从攻击验证到防御响应,再到大模型安全治理的完整闭环。
说白了,这套体系想解决的核心问题,是让海外客户对中国AI服务建立真实的信任,而不只是技术层面的信任。
在圆桌探讨环节,与会者围绕「AI时代网络安全何去何从」展开讨论,覆盖了「AI本身的安全」和「用AI做网络安全」两个维度。两条线索看似并行,实则同源:AI能力越深入企业核心,攻防两端受到的影响就越大,安全的设计也就越需要从底层重新考量。
如果算力是AI时代的底座,安全就是AI时代的新边界。这条边界正在从「上线后补救」前移到「全生命周期内置」,从AI应用的附加项,变成AI能否在海外真正规模化落地的前置条件。
真正的问题不是这件事重不重要,而是大多数企业还没开始认真算这笔账。
声明:此文版权归原作者所有,若有来源错误或者侵犯您的合法权益,您可通过邮箱与我们取得联系,我们将及时进行处理。邮箱地址:zhaobozhi@jnexpert.com
- 人工智能
- 信息安全
- 出海
- 大模型
推荐
 34787
 20525
 19143
 24535
 21231
 16213
相关文章

我要评论