
网宿发布年度安全报告:AI相关敏感信息泄露同比增长超300%
-
2小时前
来源:央广网
近日,网宿科技旗下网宿安全发布《2025―2026年度互联网安全报告》(以下简称《报告》)。《报告》基于网宿平台长期积累的真实攻防数据,重点研判AI时代网站、业务系统与办公网的攻防态势,以及AI智能体进入生产环境后的新威胁,并提出“架构即安全”的安全建设思路。
《报告》指出,AI正在重塑攻击的速度、规模和隐蔽性。企业安全建设不能停留在叠加设备和规则层面,而应围绕新的攻击形态,推动安全架构整体升级。
人机边界消失 攻击更快、更像“真人操作”
《报告》显示,2025―2026年,自动化程序产生的Bot流量占比突破51%,首次超过人类流量,其中恶意Bot及AI Agent合计占39%。
在AI Bot流量快速增长的同时,AI也驱动Bot从“脚本工具”向“自主智能体”进化,呈现出行为高度拟人化、突破验证机制、感知业务逻辑等特征。依靠IP、访问频率和单次请求特征的传统防护,越来越难以识别这类攻击。
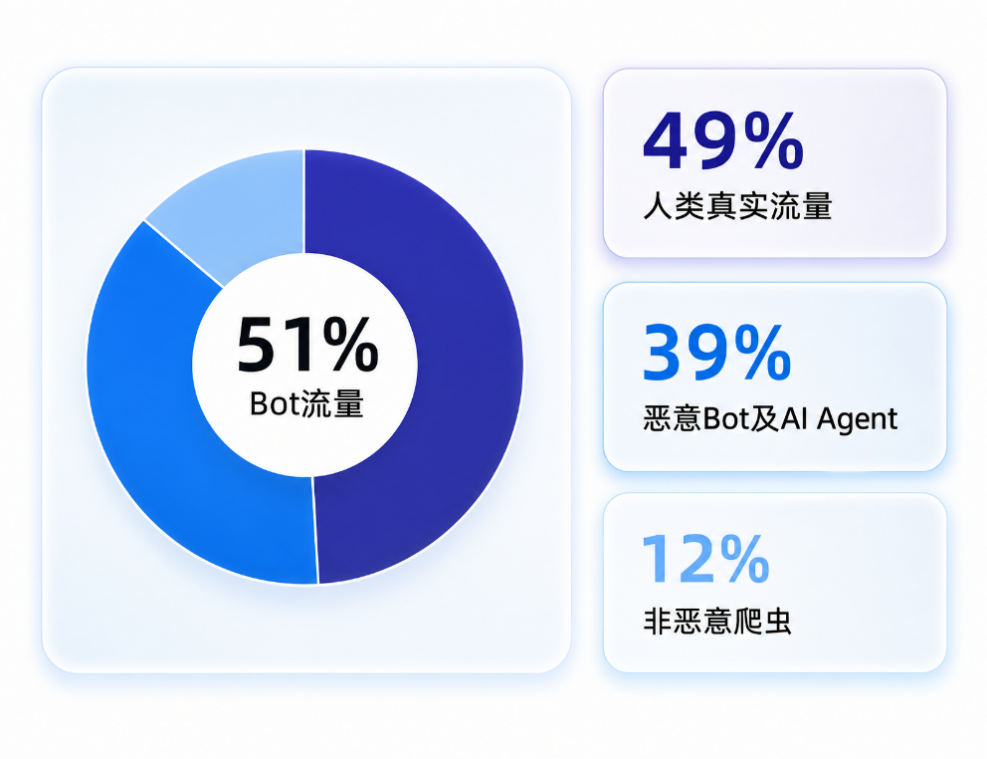
2025年流经网宿平台的互联网流量结构。
与此同时,AI应用的快速普及正在扩大攻击面。根据《报告》,AI API端点日均请求量已超过2600万次,其中62%使用企业自定义的访问路径,传统网关难以发现和纳管。AI相关的攻击面在企业安全团队的感知边界之外快速扩张。
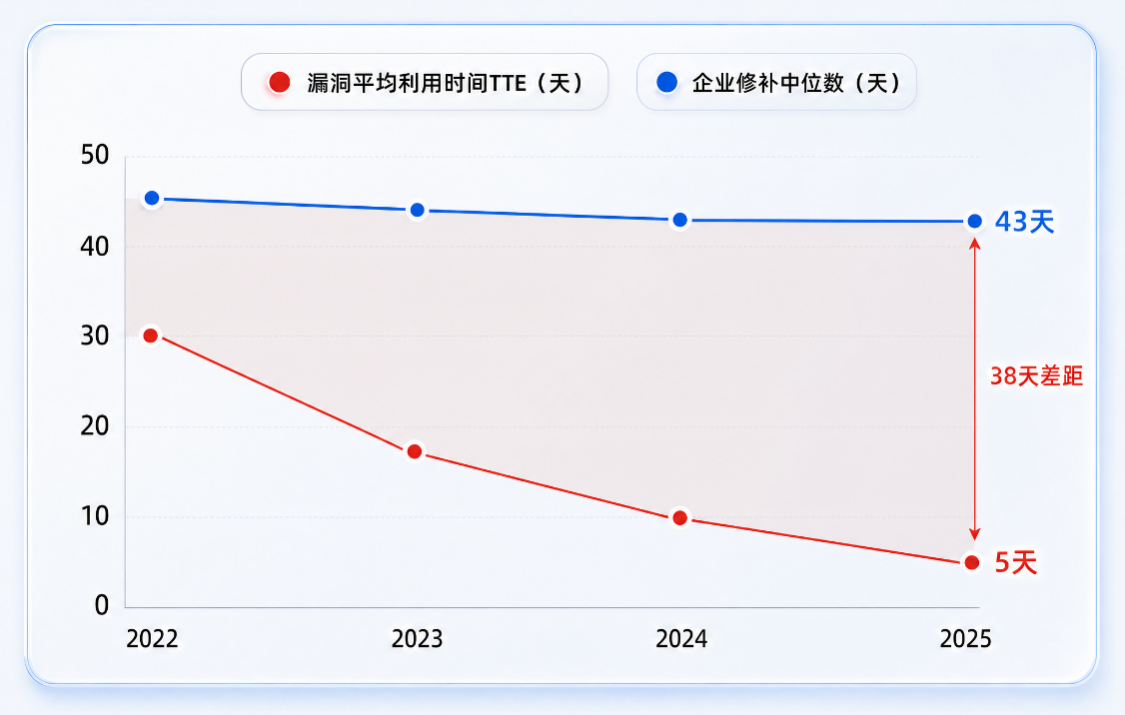
另外,攻击速度的提升,也进一步压缩企业的安全响应窗口。《报告》显示,全年共发生374次T级DDoS攻击,超半数攻击在5分钟内结束;漏洞从披露到武器化平均仅需5天,AI甚至可在10―15分钟内生成漏洞利用代码,而企业完成修补的中位数时间约为43天,中间形成约38天的暴露窗口。
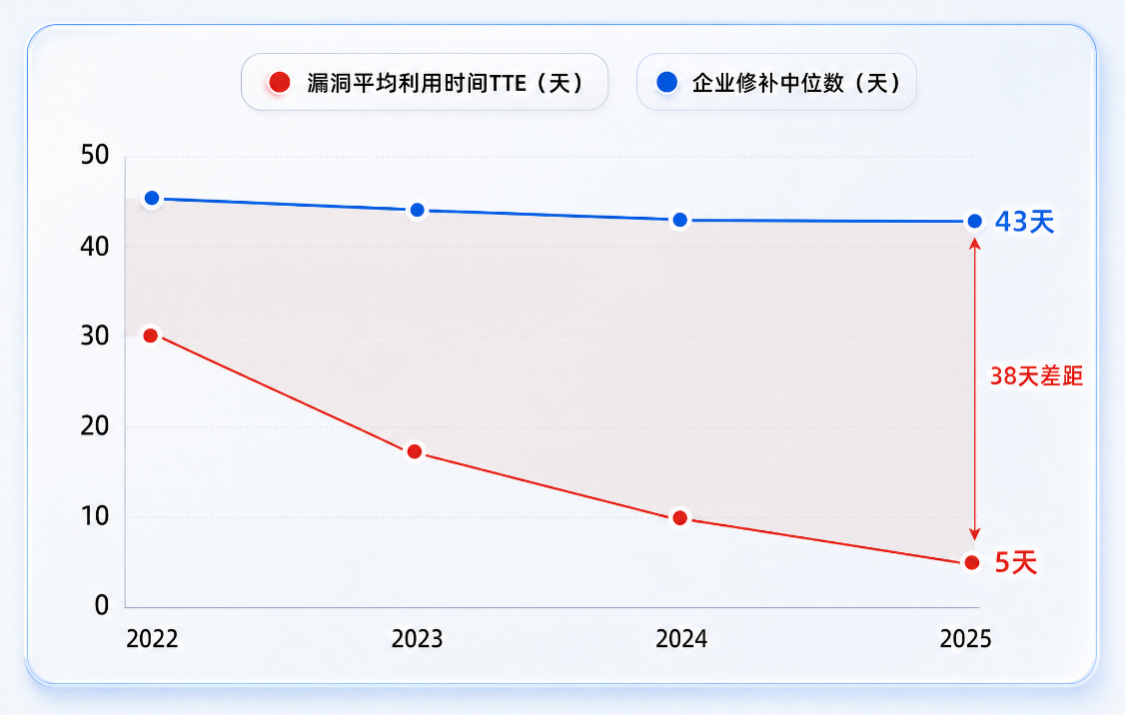
漏洞利用时间 VS 企业修补周期。
AI相关敏感信息泄露同比增长超300%
2025年,随着AI驱动攻击技术的规模化应用和全球混合办公模式的持续深化,办公网络面临的安全威胁更趋复杂严峻。
一方面, AI工具进入日常办公后,带来了新的数据外发风险。员工在使用外部模型或AI工具时,可能无意将源代码、客户信息、合同内容和内部文档等敏感信息提交至外部平台。《报告》监测到,AI相关敏感信息泄露同比增长超300%。
另一方面,AI驱动的办公攻击显著增长。《报告》显示,涉及AI辅助的办公攻击事件占比从2024年的约12%跃升至2025年的31%,成为增长最快的攻击类型。在涉及身份凭证窃取的办公安全事件中,结合AI技术的凭证攻击成功率较传统手段提升约2.5倍。
办公网络攻击已从传统的外部渗透转向AI驱动的智能化、自动化攻击新阶段,攻击者利用AI实现从信息侦察到横向渗透的攻击全链条自动化。网宿安全平台监测显示,2025年,AI驱动的横向移动攻击事件增长超过200%,平均横向移动时间从传统攻击的数天缩短至数小时。
AI应用及智能体风险加速显现
《报告》指出,随着大模型和智能体在企业业务中的广泛应用,安全威胁正从模型本身进一步延伸至权限管理和行为控制。
模型漏洞、提示注入和数据泄露等AI应用安全风险,在智能体场景下被进一步放大。原因在于,智能体不只是回答问题,还能够代表用户执行操作,包括调用工具、查询数据库、发起网络请求,甚至修改系统配置。一旦智能体受到操纵,攻击者便可能借助其既有权限实施越权操作。
网宿安全平台数据显示,2025年平台共拦截提示词注入攻击560万次,是2024年的4倍;拦截越狱及多模态注入攻击200万次,同比增长100%。同期,平台累计检出智能体工具调用参数中的恶意特征超过100万次,其中占比最高的三类分别为SQL注入关键字、命令注入和路径穿越。
建议:架构即安全 以边缘智能防AI威胁
《报告》指出,AI同时放大了攻击的规模、速度与智能度,使攻击同时具备机器规模、机器速度、机器智能,并使攻击面从传统Web、API和办公网络扩展至AI模型、智能体、工具调用和数据流转环节。
面对攻击形态的深刻变化,企业亟需推动安全架构升级,以“分布式部署、机器速度和意图级智能”构建新一代安全能力。谁能率先完成架构升级,谁就有望在AI时代的安全博弈中赢得先机。
《报告》提出“架构即安全”理念,强调企业应从架构设计层面重新审视AI接入、业务逻辑、数据流转和权限调用等关键环节,将安全能力融入业务运行全过程,而不是在风险发生后再进行补救。
《报告》建议,企业可在现有架构中引入AI原生边缘安全能力,将安全推理模型部署在更靠近用户和攻击入口的位置,并通过分布式架构统一调度全球算力与防护资源,在请求到达业务系统之前,以毫秒级速度理解请求内容、判断访问意图,并自动采取相应处置措施。
具体而言,在网站和业务系统上,防护范围扩展至AI应用、智能体与数据流转,从特征识别升级为理解语义和意图,及时拦截自动化攻击和恶意操作。
在员工办公方面,多分支就近接入并统一策略,防护覆盖网页/桌面/IDE三类AI通道,以零信任持续验证“谁在使用、要访问什么、是否可以发送”,防止敏感数据被带出企业。
在AI智能体方面,为每个智能体设置独立身份和最小权限,在它调用工具前,检查操作内容、访问范围和资源消耗,多个智能体之间的协作也要留痕、可追踪。
在日常安全运营方面,利用智能体协助告警研判、攻击溯源和简单事件处置,将安全人员从重复工作中解放出来,专注于处理复杂风险。
据悉,这是网宿安全连续第十年发布该系列报告。目前,网宿已服务超过4000家企业,每天处理万亿级网络请求,日均沉淀超过30亿个攻击样本,为《报告》提供了大规模、长周期、多行业的真实数据基础。
(注:此文属于央广网登载的商业信息,文章内容不代表本网观点,仅供参考。)
声明:此文版权归原作者所有,若有来源错误或者侵犯您的合法权益,您可通过邮箱与我们取得联系,我们将及时进行处理。邮箱地址:zhaobozhi@jnexpert.com
- 信息安全
- 人工智能
- 大模型
- 数字化
推荐
 35057
 20820
 19369
 24834
 21443
 16438
相关文章

我要评论