
PQC 迁移时间表落定:抗量子零信任的密码底座正在被重写
-
12小时前
来源:极客公园
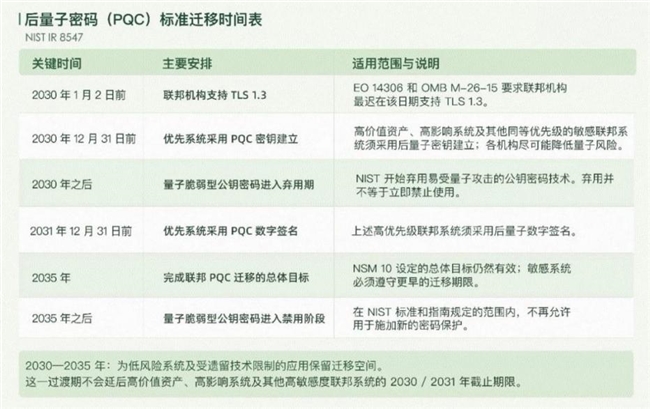
2026 年 10 月 27 日,美国国家标准与技术研究院(NIST)发布最终版内部报告《向后量子密码学标准过渡》(NIST IR 8547)。这份报告没有发布新算法,却做了一件更具约束力的事:把「什么时候必须换掉 RSA/ECC」从方向性讨论,变成了带截止日期的系统性安排。报告明确,联邦高价值资产和高影响系统须在 2030 年 12 月 31 日前完成抗量子密钥建立迁移,2031 年 12 月 31 日前完成抗量子数字签名迁移。更广泛的生态中,量子脆弱公钥算法将在 2030 年后进入弃用阶段,2035 年 12 月 31 日后不再允许在 NIST 标准和指南范围内使用。
这一时间线的紧迫性,根源不在于「量子计算机明天就来」,而在于「先收集、后解密」(HNDL)已经是一种正在运行的攻击逻辑。攻击者今天即可系统性留存加密流量,等待量子算力成熟后批量解密。政务、金融、能源、通信等领域保密周期长达十年乃至数十年的数据,恰恰是 HNDL 最优先的靶标。密码学界常引用「莫斯卡定理」说明这一逻辑:如果数据还需要保密的年数为 X,完成迁移需要 Y 年,而具备现实攻击能力的量子计算机预计还需 Z 年,那么当 X+Y 接近或超过 Z 时,迁移就不能再等待。也就是说,当数据保密年限与迁移所需时间之和逼近量子威胁时间线时,等待就不再是选项。密钥建立之所以被排在数字签名之前,正是因为它直接决定历史通信能否被「事后翻盘」。
当 NIST 用截止日期把 PQC 迁移推入执行轨道时,国内的标准与工程节奏呈现出另一种特征。2026 年 4 月,我国金融行业首个抗量子密码团体标准《银行业抗量子计算密码迁移管理指南》发布;国密 PQC 算法全球征集于 2026 年 6 月截止。但距离国密 PQC 标准正式公布仍有数年时间,明确的 PQC 迁移路线与经典密码算法强制停止使用的时间安排尚未形成。标准进度与工程迁移之间的时间差,正在成为国内安全产业必须面对的现实约束。
2026 年 5 月,中国科学技术大学潘建伟、陆朝阳团队联合多家单位发布「九章四号」可编程光量子计算原型机,首次操纵和探测高达 3050 个光子的量子态,在求解高斯玻色采样问题上展现出目前国际上最强的「量子计算优越性」。11 月 2 日,「九章四号」获得「2026 年世界互联网大会领先科技奖」。量子计算研究能力的持续突破,为抗量子密码的算法设计与安全评估提供了重要支撑。
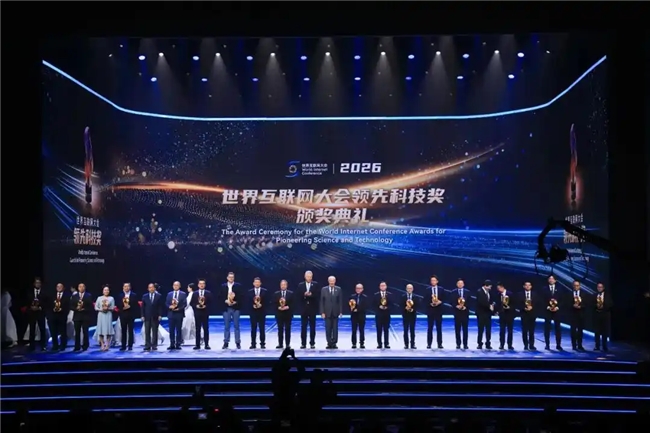
2026 年 9 月,浙江大学湖州研究院孵化的玄钺科技率先推出「天鉴抗量子零信任安全访问控制系统」,采用国密与 PQC 混合过渡路线,将抗量子密码能力原生嵌入软件定义边界(SDP)全链路,把抗量子能力前置到产品架构的设计起点。该产品目前已进入工程验证与项目落地阶段,将为关键基础设施单位在 PQC 迁移过渡期提供一种可落地、可验证的安全选项。
PQC 迁移的窗口期,从来不以量子计算机的商用时间为起点,而以对手开始留存密文的时间为起点。谁更早把抗量子能力嵌入访问控制的全链路,谁就更早关上 HNDL 的敞口。国内量子计算领域有以「九章四号」为代表的前沿成果,网络安全领域有以玄钺「天鉴量子零信任」为代表的工程化探索。下一步的关键,是把「量子计算能力—抗量子密码—零信任访问控制—国密体系」的组合,更快转化为面向政务、金融、能源、科研和关键基础设施的可落地方案。PQC 迁移不是单点产品升级,而是数字信任体系的一次系统性演进。
来源:互联网
声明:此文版权归原作者所有,若有来源错误或者侵犯您的合法权益,您可通过邮箱与我们取得联系,我们将及时进行处理。邮箱地址:zhaobozhi@jnexpert.com
- 金融
- 能源
- 数字化
- 信创
- 信息安全
推荐
 35218
 21016
 19522
 25006
 21579
 16572

我要评论